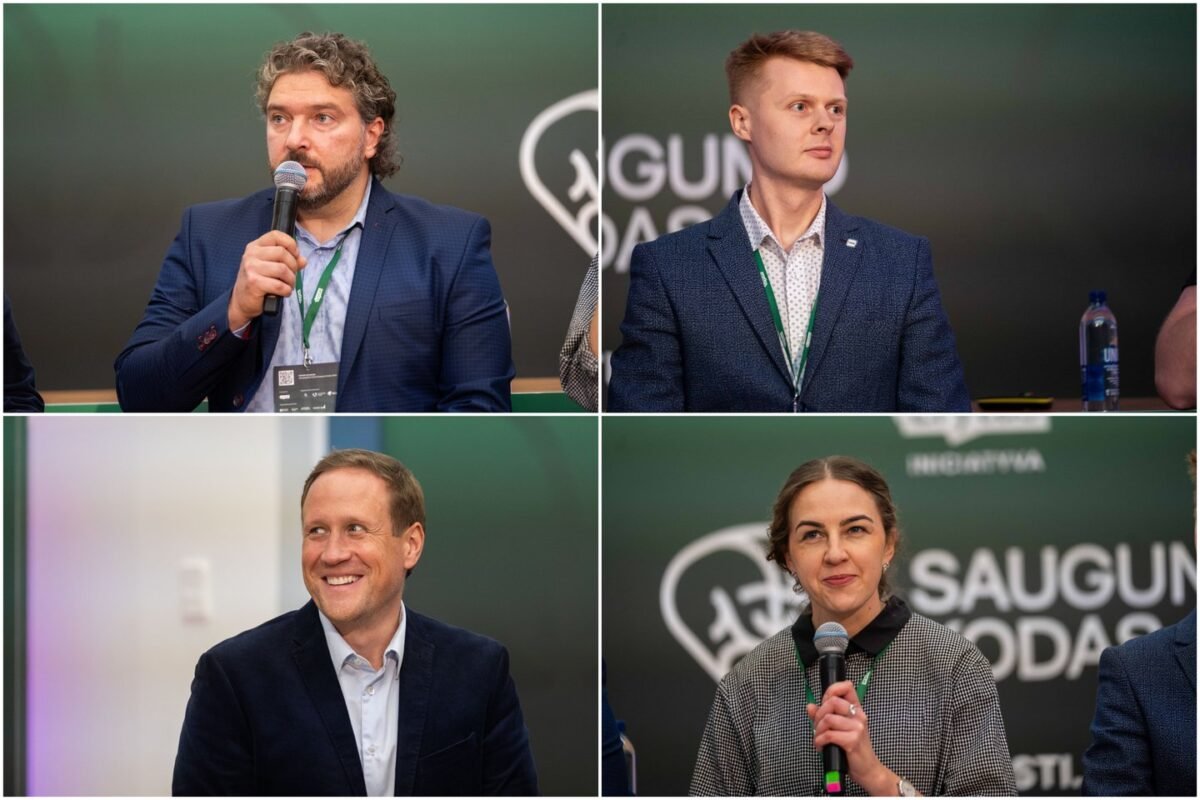
Apie asmens duomenų saugumą, visuomenės pažeidžiamumą ir sukčių naudojamus algoritmus spalio 9 d. naujienų portalo „Lrytas“ surengtoje didžiausioje praktinėje saugumo temai skirtoje konferencijoje Lietuvoje „Saugumo kodas“ diskutavo Nacionalinio kibernetinio saugumo centro direktoriaus pavaduotoja Agnė Ignatavičienė, VILNIUS TECH Skaitmeninės gynybos kompetencijų centro direktorius Vitalijus Gurčinas, „Baltimax“ vyresnysis kibernetinio saugumo inžinierius ir ESET ekspertas Lukas Apynis bei „Telecentro“ veiklos vystymo departamento direktorius Arnas Zuikis. Diskusiją moderavo „Lryto“ mokslo ir IT redaktorius Adomas Rutkauskas.
Mintis, kad „iš manęs nėra ko paimti“, gali brangiai kainuoti
Ekspertai pastebėjo, kad visuomenėje vis dar gajus abejingumas asmens duomenims. Išgirdę apie duomenų nutekėjimą žmonės neretai numoja ranka, nes mano nesantys nei žinomi, nei turtingi, todėl neva neįdomūs nusikaltėliams.
Vitalijus Gurčinas teigė, kad duomenų nutekėjimą reikėtų vertinti kaip vagystę. Pasak jo, šiandien tokie incidentai dažnai yra organizuotų grupių tikslingo darbo rezultatas. Kuo daugiau duomenų pavagiama, tuo didesnė jų vertė, nes informacija gali būti automatizuotai apdorojama ir panaudojama rimtesnėms nusikalstamoms veikoms.
Ar tai, kad asmens duomenys buvo paviešinti, jau sukėlė tiesioginę žalą, konferencijos dalyviai patikrino paprastu eksperimentu. Agnė Ignatavičienė paprašė pakelti rankas tų, kurių duomenys bent kartą buvo patekę į viešumą. Rankas pakėlė beveik visa auditorija. Tačiau į klausimą, kas dėl to patyrė finansinių nuostolių, tapatybės vagystę ar kitų tiesioginių padarinių, atsiliepė tik keli žmonės.
Vis dėlto tai nereiškia, kad likusieji yra saugūs. A. Ignatavičienė pabrėžė, kad nuo sukčių gali nukentėti bet kas – nesvarbu, ar žmogus eina aukštas pareigas, yra studentas, pensininkas, ar dirba paprastoje organizacijoje. Visi naudojasi valstybės ir privačiomis paslaugomis, bendrauja su kitais žmonėmis ir dirba organizacijose, todėl iš skirtingų duomenų galima sudaryti piktavaliams naudingas kombinacijas.
Net darbuotojas, manantis nesąs susijęs su saugumu ar valstybės paslaugomis, gali tapti įdomus nusikaltėliams, jeigu jo įmonė teikia paslaugas svarbioms valstybės institucijoms. Be to, turtinė žala po duomenų nutekėjimo gali atsirasti tik gerokai vėliau, todėl žmogus ne visada supras, kad jos priežastis slypi seniai įvykusiame incidente.
Specialistė taip pat atkreipė dėmesį, kad dalis skaitmeninės informacijos kaupiama ir šifruojama laukiant tinkamos progos ją panaudoti ateityje. Dėl to įsitikinimas, jog „nesu svarbus“, tik palengvina nusikaltėlių darbą.
Duomenų svarba priklauso ne vien nuo jų pobūdžio
Arnas Zuikis paaiškino, kad valstybės institucijos tvarkomus duomenis privalo skirstyti į keturias kategorijas, taip pat egzistuoja atskira aukščiausia kritinių duomenų kategorija.
Tačiau duomenų reikšmė ne visada atitinka įprastą įsivaizdavimą. Pavyzdžiui, sveikatos informacija automatiškai nepriskiriama aukščiausiam apsaugos lygiui. Svarbu, kokiai kategorijai priskiriama konkreti informacinė sistema, o tai priklauso ir nuo jos aptarnaujamų gyventojų skaičiaus.
Mažesnėje savivaldybėje ar ligoninėje, kurioje nėra 100 tūkst. ar 700 tūkst. gyventojų, kaip Vilniuje, tokie duomenys gali būti priskirti trečiajai, vidutinės svarbos kategorijai. Nuo kategorijos priklauso ir pasirenkamas saugumo lygis.
A. Zuikis teigė, kad kai kurios institucijos dėl didesnių reikalavimų, papildomos dokumentacijos ir investicijų sąmoningai renkasi žemesnę kategoriją. Todėl, jo nuomone, žmonės turėtų klausti ne tik savęs, kaip saugo savo informaciją, bet ir valstybės bei kitų institucijų, kaip saugomi jų duomenys.
Internete verta atsisakyti perteklinių prašymų
A. Ignatavičienė ragino kritiškai vertinti, kokią informaciją atiduodame interneto paslaugų teikėjams. Jei elektroninėje parduotuvėje perkama paprasta prekė ir neplanuojama į ją grįžti, verta apsvarstyti, ar būtina kurti paskyrą ir pateikti daug papildomų duomenų.
Specialistė kaip pavyzdį pateikė situaciją, kai parduotuvė prašo asmens kodo ar gyvenamosios vietos adreso, nors prekė bus atsiimama vietoje. Jos teigimu, toks elgesys gali rodyti, kad įmonė nepakankamai rūpinasi asmens duomenimis, todėl verta apsvarstyti galimybę pasirinkti kitą pardavėją.
Duomenys nutekėjo: ką daryti pirmiausia?
Lukas Apynis rekomendavo nedelsiant pakeisti slaptažodį, tačiau vien to gali nepakakti. Būtina patikrinti, ar sistema po slaptažodžio pakeitimo automatiškai atjungia visus jau prisijungusius įrenginius. Kai kurios svetainės to neatlieka, todėl sukčiai gali išlikti prisijungę net po pakeitimo.
Jeigu banko duomenys buvo suvesti į įtartiną svetainę, pirmiausia reikia susisiekti su banku. Praradus pinigus svarbiausia nedelsti: kuo ilgiau laukiama, tuo daugiau lėšų gali būti nuskaičiuota, ypač jei nusikaltėliai jau turi kortelės duomenis, o svetainė neprašo papildomo patvirtinimo.
A. Ignatavičienė paaiškino, į ką kreiptis skirtingais atvejais. Dėl prarastų asmens duomenų reikėtų kreiptis į Valstybinę duomenų apsaugos inspekciją, dėl finansinės žalos – į policiją. Įtarus paskyros pažeidimą ar kitą kibernetinį incidentą, reikia informuoti Nacionalinį kibernetinio saugumo centrą, kuris incidentus vertina, padeda juos valdyti ir teikia rekomendacijas institucijoms.
A. Zuikis patarė asmens kodą, vardą, pavardę, elektroninio pašto adresą ir slaptažodį vertinti taip, tarsi jie galėtų būti pavogti dar prieš sukuriant paskyrą. Todėl, jo teigimu, būtina naudoti antrą autentifikavimo faktorių.
Specialistas taip pat priminė, kad kai kurios valstybės institucijos siūlo apsaugos priemones nuo paskolų paėmimo svetimais duomenimis. Pavyzdžiui, užsiregistravus tokiai paslaugai, paskola „Bobutė“ kito žmogaus vardu negalėtų būti suteikta.
Slaptažodžių ir PIN kodų nereikėtų laikyti užrašytuose lapeliuose šalia kompiuterio ar piniginėje. Vagystės atveju kartu su daiktais nusikaltėliai galėtų gauti ir duomenis, reikalingus prisijungti prie įrenginių.
Kai apsauga suveikia, bet žmogus pats ją apeina
L. Apynys papasakojo atvejį, kai banko sistema sustabdė didelį pavedimą internetu. Tačiau sukčių apgauta moteris nuėjo į banko skyrių ir paprašė darbuotojų atlikti tą patį pavedimą, tikindama, kad problemos nėra. Eksperto teigimu, institucijos gali sustabdyti įtartiną operaciją, tačiau kai pats žmogus atkakliai prašo ją įvykdyti, apsauga ne visada gali padėti.
Pasak jo, pasitaiko ir atvejų, kai žmonės tam pačiam sukčiui pinigus perveda dar kartą. A. Ignatavičienė pridūrė, kad kai kurie asmenys savo duomenis įveda net septynis kartus, taip patys pakartotinai sudarydami sąlygas jiems nutekėti.
A. Zuikis ragino išlikti ramiems ir vadovautis sveiku protu. Dauguma kibernetinio saugumo subjektų Lietuvoje turi saugumo operacijų centrus, atsakingus už organizacijos infrastruktūros priežiūrą. Įvykus incidentui, pirmiausia reikėtų kreiptis į savo organizacijos SOC, o jo pareiga – informuoti Nacionalinį kibernetinio saugumo centrą.
Dirbtinis intelektas sukčiams suteikia naują greitį
Technologijų ir dirbtinio intelekto pažanga pakeitė kibernetinių nusikaltimų pobūdį. V. Gurčinas teigė, kad nusikaltėliai jau naudoja pažangius dirbtinio intelekto agentus, leidžiančius atakas vykdyti itin sparčiai.
Jis perspėjo, kad viešai prieinami veido atvaizdai, pirštų atspaudai ir akies rainelės duomenys gali būti panaudoti piktavališkai. L. Apynis pabrėžė, kad vienas svarbiausių rizikos taškų šiandien yra ne kompiuteris, o telefonas. Jame dažnai saugomi kontaktai, slaptažodžiai, užrašai ir nuotraukos.
VILNIUS TECH Skaitmeninės gynybos kompetencijų centre žmonės mokomi atskirti tikro žmogaus balsą nuo dirbtinio intelekto sugeneruoto įrašo. Vis dėlto V. Gurčinas mano, kad ateityje vien patirties ir geros klausos nepakaks, todėl įrašus teks tikrinti specialiais įrankiais.
Ekspertas taip pat įspėjo aklai nepasikliauti turinio žymėjimu. Technologijų bendrovės moko algoritmus atpažinti dirbtinio intelekto sukurtą turinį, tačiau sukčiai savo klastočių sąmoningai nežymės. Todėl, net turint daug patirties, anksčiau ar vėliau galima apsirikti.